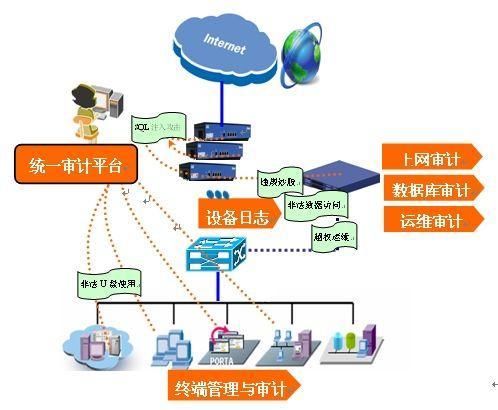
在网络安全体系中,安全审计产品扮演着“黑匣子”的角色,它通过记录、分析和报告网络活动,为事后追查、合规审计和异常发现提供关键依据。随着互联网设备(如路由器、交换机、防火墙、负载均衡器等)在企业网络中的广泛部署,针对这些设备的审计需求日益凸显。本文将聚焦于面向互联网设备的安全审计产品,探讨其核心功能、技术实现与部署实践。
一、为什么需要审计互联网设备?
互联网设备是网络的“交通枢纽”,一旦被攻陷或误配置,可能导致大面积断网、流量劫持或敏感数据泄露。传统安全审计多关注服务器、数据库和终端,往往忽略了网络设备本身。实际上,针对互联网设备的审计能解决以下问题:
- 合规要求:等保2.0、ISO 27001、PCI DSS等标准均要求对网络设备操作进行日志记录与审计。
- 操作追溯:谁在何时登录了核心路由器?执行了哪些命令?必须有据可查。
- 异常检测:识别暴力破解、非法配置变更、异常时间登录等行为。
- 故障定位:通过配置变更历史快速还原网络故障原因。
二、安全审计产品的核心能力
面向互联网设备的安全审计产品通常以硬件或虚拟化形态部署,其核心功能包括:
1. 多协议日志采集
支持Syslog、SNMP Trap、NetFlow/sFlow、SSH/Telnet会话记录、API对接等方式,全面收集路由器、交换机、防火墙等设备的日志和流量数据。
2. 操作行为审计
通过旁路镜像或代理方式,记录对设备的命令行操作(如Cisco IOS、华为VRP、H3C Comware等),并解析出“用户-时间-设备-命令-结果”五元组,实现精准审计。
3. 配置变更监控
定期备份设备配置,对比分析版本差异,并对关键配置(如ACL、路由策略)的修改进行实时告警。
4. 安全事件关联分析
将设备日志与流量数据、威胁情报进行关联,识别如ARP欺骗、路由震荡、异常端口扫描等行为。
5. 合规报表与取证
提供符合等保、SOX等要求的审计报表,并支持原始日志留存与回放,满足电子取证需要。
三、技术实现要点
- 协议解析:深度解析不同厂商的私有协议和命令行格式,是审计产品差异化的关键。
- 高性能处理:互联网设备日志量大(尤其是NetFlow),需采用流式计算、列式存储等技术保证实时性。
- 无损抓包与还原:对于加密管理协议(如SSH),需通过代理或跳板机方式获取明文操作,或利用密钥托管解密。
- 分布式架构:在大型网络中,采用采集器+分析器的分布式部署,避免单点瓶颈。
四、典型部署方式
- 旁路镜像:将核心交换机的流量镜像到审计设备,适用于流量审计和操作还原。
- Syslog集中采集:设备直接配置Syslog服务器指向审计产品,实现日志统一管理。
- Agent代理:在部分不支持Syslog的设备上安装轻量级代理,主动上报数据。
- API集成:通过SDN控制器或设备API拉取配置和会话信息,适用于云化环境。
五、选型建议
- 兼容性:是否覆盖现有网络设备品牌和型号?
- 审计粒度:能否记录完整命令行、配置差异和流量元数据?
- 扩展性:是否支持未来新增设备类型和协议?
- 合规性:是否内置等保、GDPR等合规模板?
- 响应能力:能否与SIEM、SOC联动,实现自动化响应?
六、
安全审计产品是互联网设备安全的“监视器”和“记录仪”。它不仅能满足合规要求,更能通过持续监控和智能分析,及时发现内部误操作和外部攻击,提升整体网络韧性。在零信任架构下,对网络设备的审计将成为动态访问控制的重要支撑。后续篇章我们将继续探讨其他安全设备类型,敬请关注。
---
(本文为「网络安全」安全设备系列第13篇,聚焦安全审计产品在互联网设备场景的应用。)